
※この記事は執筆の一部にAIを使用しています
先に結論を書きます。
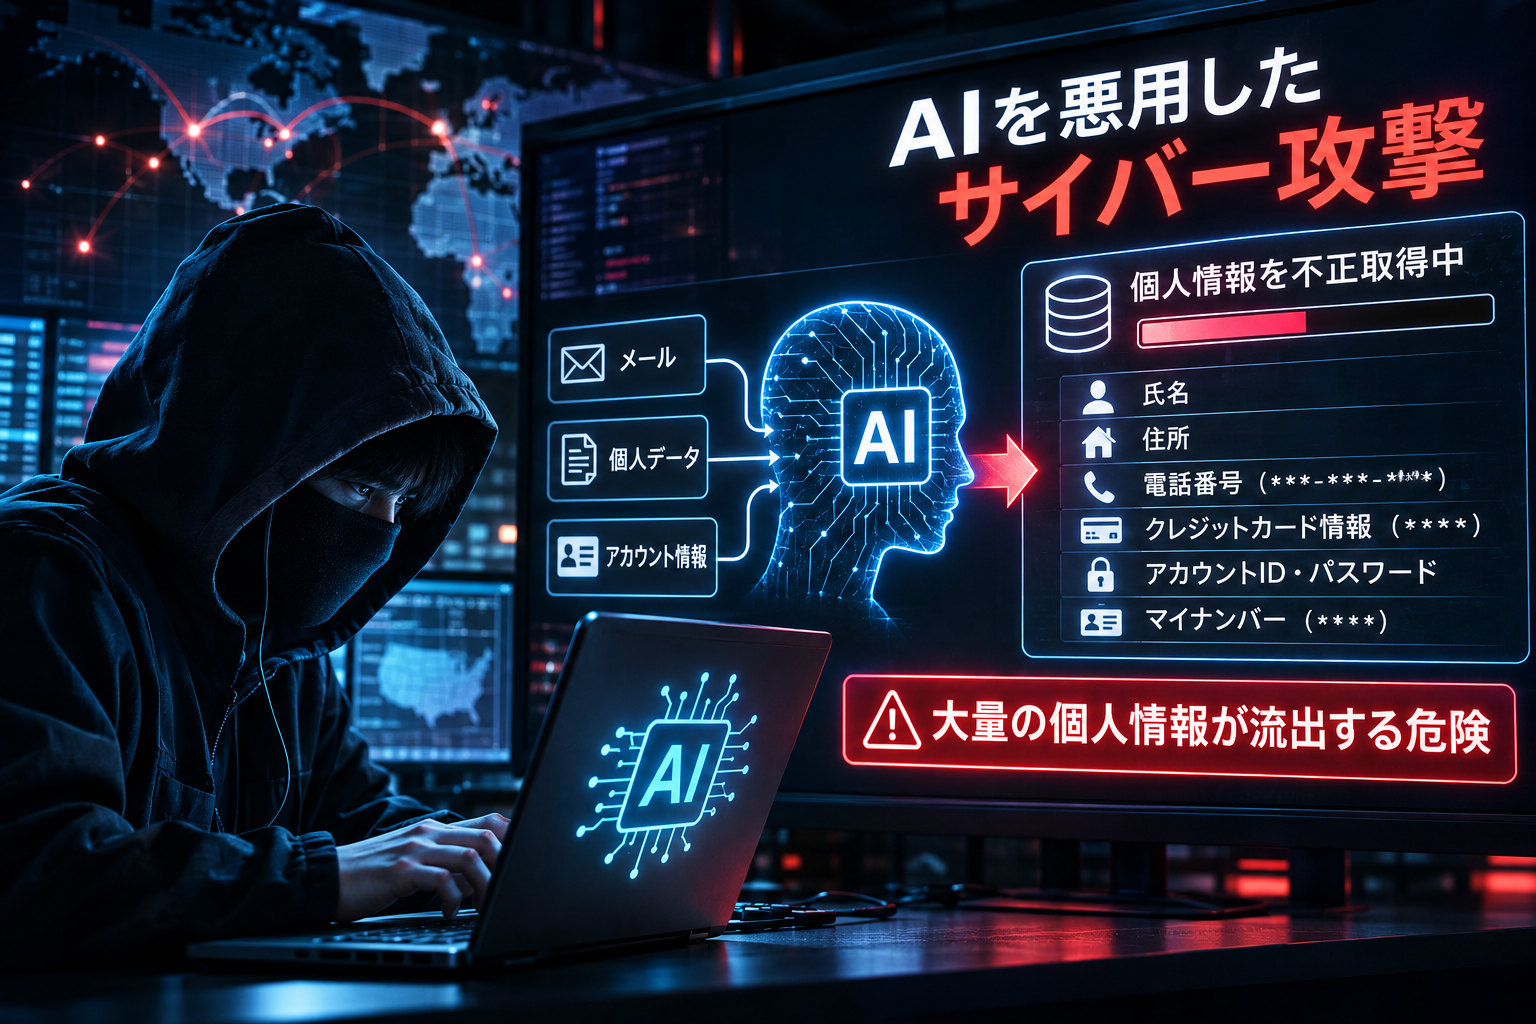
2026年9月以降、大規模な情報漏えいは「たまに起きる事件」から「毎週のように起きる日常」に変わりました。
背景にはAIを悪用した攻撃の拡大があり、個人にできるのは「自分の情報はいつか漏れる」という前提で備えることです。
柱は3つ。「リンクからログインしない」「パスワードを使い回さない」「預ける情報を減らす」です。
この記事では事例として、タイムズカー、GMO、フランスのスーパーの冷凍庫への攻撃を取り上げます。
そのうえで、背景にあるAIによる攻撃の拡大を整理し、個人の対策をまとめます。
タイムズカー660万件を皮切りに漏えいが頻発している
2026年9月28日、パーク24が運営するカーシェア「タイムズカー」で、約660万件の個人情報が漏えいしたと発表されました。
9月25日の朝9時7分に不正アクセスを検知し、翌26日の朝7時25分までに侵入経路を遮断したとのことです。
漏えいしたのは、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報などです。
さらに約160万件では、運転免許証の画像などの本人確認書類まで取得されました。
対象は現在の会員だけではありません。
退会済みの人や、入会を申し込んだものの完了しなかった人も含まれています。
パスワードは復元できない形式で保存され、クレジットカード情報は流出していないと説明されています。
▶ 「タイムズカーWebサイト」への不正アクセスに関する調査結果(第2報)(タイムズカー)
▶ タイムズカーで個人情報漏えい 不正アクセスで660万件(共同通信)
この発表を皮切りに、大規模な漏えいの公表が相次ぎました。
| 公表日 | サービス | 規模 |
|---|---|---|
| 9月28日 | タイムズカー | 約660万アカウント |
| 9月30日 | セイコーマートアプリ | 572,022人 |
| 10月5日 | 焼肉きんぐ公式アプリ | 1,078万8,963件 |
| 10月5日 | 大和証券(委託先への不正アクセス) | 約22万件の可能性 |
| 10月23日 | 佐川急便 | 最大延べ約5,323万件の可能性 |
※件・人・アカウントは単位が異なり、「漏えい確認」と「可能性」も混在しているため、単純には合算できません。
共同通信によると、企業への不正アクセスによる情報漏えいは、今年1月から10月27日までに延べ約3億3,000万件(3億2,900万件)に達しました。
前年の約10倍のペースで、8月以降の増加が特に著しいそうです。
上場企業だけでも、100万件以上の漏えいは10月5日時点ですでに10件を数えています。
そして専門家は、「年末にかけて監視が緩めば、件数はさらに増える」と警告しています。
▶ 上場企業「個人情報漏えい」、過去最悪ペース(東京商工リサーチ)
GMOの事件:FX口座のログイン情報が盗まれ、身代金は約1.5億円
GMOインターネットグループの「お名前.com デスクトップクラウド」で、不正アクセスが起きました。
インターネット経由でWindowsのデスクトップ環境を使えるサービスで、FXの自動売買を24時間動かす用途でも使われています。
10月20日に不正プログラムが見つかり、翌21日から全プランのサーバーが停止されました。
サーバー内に保存されていた取引口座のログイン情報が取得され、FX口座などで不正な取引の報告も出ています。
GMOは10月24日、攻撃者から金銭を要求されたこと、要求には応じないことを発表しました。
不正アクセスが原因と認めた取引の損失は補償し、全利用者には一律5,000円の見舞金を支払います。
10月27日には、攻撃者とみられる者が声明をネット上で公開しました。
100万ドル(約1.5億円)の身代金に応じないとして、顧客のものとする個人情報1人分を掲載し、今後も毎日公開すると主張しています。
警視庁が捜査に入り、GMOは情報が公開された被害者に最大300万円の見舞金を支払うと発表しました。
攻撃者の特定につながる情報提供者には、総額最大100万ドルの懸賞金を出す方針です。
11月2日の会見では、最初の侵入は8月で、約2年前に報告を受けた脆弱性への対応が十分でなかったと説明されたと報じられています。
また11月5日には、GMOペイメントサービスも、委託先のメール配信サービスへの不正アクセスで最大106,997件が漏えいしたと発表しました。
大企業でも、「自社のシステム」と「委託先」の両方から漏れる時代です。
▶ 不正アクセスを受けたGMOに金銭要求(Impress Watch)
フランスのスーパーで冷凍庫の設定温度が「50度」になった
10月11日の夜から12日にかけて、フランスで大規模なサイバー攻撃が起きました。
標的になったのは、カルフールやアンテルマルシェなど、複数チェーンの数百店舗です(報道によって件数に幅があります)。
冷蔵・冷凍設備を管理する制御機器が遠隔操作され、庫内の温度は最大で50℃近くまで上がりました。
一部では火災も発生し、大量の食品が廃棄されています。
ル・モンド紙によると、攻撃者は霜取りサイクルを1時間から8時間に延ばし、警報の発報も遅らせたそうです。
狙われたのは、顧客情報でも決済システムでもなく、「冷やす」機器そのものでした。
被害に遭った機器の多くは、デンマークのダンフォス製で、更新が提供されなくなった旧型だったと報じられています。
フランスの当局は、制御機器の管理画面の外部公開を止め、アクセスを制限するよう勧告しました。
パリ検察が捜査に着手しましたが、犯人は特定されていません。
私は製造業のエンジニアなので、この件は特に他人事とは思えませんでした。
工場の設備や制御機器も、古いまま放置され、管理画面がネットにつながっていれば、同じ構造の危険があるからです。
▶ Hackers heat up supermarket fridges, spoiling food across France(Malwarebytes)
▶ Cyberattack shuts down refrigerators at French supermarkets(BleepingComputer)
サイバー攻撃はなぜ急に増えたのか? AIが攻撃を「速く・広く」した
ここまでの事例を見ると、「なぜ急に増えたのか」という疑問が浮かびます。
10月に入り、その背景にAIがあることが見えてきました。
10月15日、JPCERT/CCは、攻撃に使われた可能性のあるサーバーの調査結果を公表しました。
攻撃者はAIを使って既知の脆弱性をスキャンし、API経由の攻撃も行っていたとのことです。
続いて10月19日、GMOも日本企業を狙う攻撃元でAIによる自律型のペネトレーションテストツール「ARTEX」を確認したと発表しました。
(ペネトレーションテストとは、システムの弱点を探す侵入テストのことです。)
標的になった日本企業のうち8社は、9〜10月に情報漏えいを公表しています。
ただし、公表文には企業名や被害件数が示されていません。
タイムズカーなど個別の事件が、この攻撃によるものかどうかは、現時点では確認されていません。
JPCERT/CCも、すべての事案で同一の攻撃手法が使われたと確認されているわけではないと留保しています。
AIが変えたのは「新しい技」ではなく「規模」と「速度」
では、AIは攻撃の何を変えたのでしょうか。
防衛研究所の論考(執筆者はJPCERT/CCの分析官でもある佐々木勇人氏)によると、今回使われた手法は、既知の脆弱性や管理不備を突くものです。
つまり、まったく新しい技ではありません。
変わったのは、攻撃の規模とテンポだといいます。
これまでは人間の攻撃者が一つひとつ作業していたので、攻撃できる範囲や頻度に限界がありました。
AIがその作業を自動化することで、短期間で広範囲に攻撃を仕掛けられるようになりました。
さらに、人間の攻撃者は、得意な手段や狙う相手をある程度絞ります。
AIにはその制約がないため、これまで注目されにくかった従業員向けのシステムなども、次々と狙われると分析されています。
▶ NIDSコメンタリー第460号 AI悪用が“大衆化”した大量サイバー攻撃時代に向けた課題と視点(防衛研究所)
狙われたのは放置されていた「弱点」
NICTは10月13日、相次ぐ漏えいの原因の一つとして「A2B攻撃」を特定しました。
公開されているAndroidアプリを解析し、接続先のサーバーの弱点を狙い撃ちする手口です。
NICTは、AIでアプリの解析や弱点探しが効率化するリスクにも言及しています。
企業側から見ると、「公開していないつもり」だったサーバーの仕組みが、アプリから読み取られてしまうわけです。
GMOの件で報じられた「約2年前の脆弱性への対応不足」や、フランスの「更新されない旧型機器」も、同じ構図です。
7〜8月にOpenAIとAnthropicが公表した「テスト中のAIが実在の組織に侵入した」事案でも、被害を広げたのは、認証のない窓口や弱いパスワードといったありふれた不備でした。
AIは、新しい穴を作ったわけではありません。
放置されてきた既存の穴を、見つけるスピードを一気に上げたというのが、私の整理です。
▶ 【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(NICT)
▶ 連続不正アクセスの実態判明 Androidアプリを解析してAPIに侵入か(@IT)
▶ GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認(ScanNetSecurity)
個人にとっての意味
AIで攻撃が速く、広くなるほど、企業がすべての穴を塞ぎきるのは難しくなります。
そして、企業から漏れる情報は、個人の努力では止められません。
だからこそ、個人は「漏れる前提」で備える必要があります。
「漏れる前提」で備える、個人ができる7つの対策
企業からの漏えいは、個人の努力では止められません。
だからこそ、漏れても被害を広げないための対策が重要になります。
優先度の高い順にまとめました。
① 届いた通知の「本物らしさ」を信じない
漏えいした氏名・住所・利用履歴を使えば、本物そっくりの偽メールや偽SMS、電話が作れます。
しかもKPMGは、生成AIで攻撃メールの日本語が自然になり、不自然な文章から見抜くのは難しくなっていると指摘しています。
タイムズカーもGMOも、便乗したなりすましへの注意を呼びかけています。
通知が来たら、リンクは押さず、ブックマークか公式アプリから確認しましょう。
② パスワードを使い回さない
パスワードが漏れること自体は、もう避けられません。
でも使い回しをやめておけば、1か所の漏えいが他のサービスに広がるのを防げます。
スマホやブラウザのパスワード管理機能に任せるのが、一番現実的です。
③ パスキーなど、フィッシングに強い認証に切り替える
金融庁は証券会社に対し、フィッシングに耐性のある多要素認証の必須化を、2026年6月末までの対応として求めています。
個人も、銀行・証券・FX口座、GoogleやAppleのアカウントから、パスキーの設定を進めましょう。
▶ 業界団体との意見交換会で金融庁が提起した主な論点(金融庁)
④ 預ける情報を減らす
タイムズカーでは、退会済みの人まで漏えいの対象になりました。
退会しても、情報が残っている場合があるということです。
免許証画像などの本人確認書類を求めるサービスは、本当に必要か考えてから登録しましょう。
使わないアカウントは放置せず、退会しましょう。
⑤ 通知をオンにして明細を見る
ログイン・取引・出金の通知は、必ずオンにしておきましょう。
GMOの補償は、調査で不正アクセスが原因と認められた取引の実現損失が対象で、通常の市場変動による損失は含まれません。
補償を受けるにも調査と申請が必要なので、異変に早く気づくほど有利です。
⑥ ログイン情報を「どこに置いているか」を把握する
今回のGMOの件では、サーバー内に保存された取引口座のログイン情報が狙われました。
自動売買ツールやクラウド上の環境に、口座のパスワードを置いていないか、一度確認してみましょう。
置く場合は、そのサービス専用の別パスワードにし、権限を最小限に絞ります。
⑦ 家のネット機器を最新に保つ
フランスの件が示したのは、古い機器の放置と、管理画面の外部公開の怖さです。
家庭なら、ルーター、防犯カメラ、NASが同じ立場にあたります。
ファームウェアの更新、サポートが終わった機器の買い替え、初期パスワードの変更を済ませておきましょう。
もし被害に遭ってしまったら
- 金融機関・サービスに、すぐ連絡する(ログインや取引の停止を依頼)
- パスワードを変更する(使い回していたサービスはすべて)
- 警察に相談する(警察相談専用電話は #9110)
- メールやSMS、画面のスクリーンショットを保存しておく
「恥ずかしい」と思って連絡が遅れるのが、一番もったいないパターンです。
まとめ
- 2026年9月のタイムズカー約660万件の漏えいを皮切りに、大規模な漏えいの公表が相次ぎ、今年1〜10月の漏えいは延べ約3億3,000万件に達した
- GMOでは、サーバーに保存された取引口座のログイン情報が盗まれ、身代金要求と情報公開の脅迫にまで発展した
- フランスでは、スーパーの冷凍庫が遠隔操作され、庫内が50℃近くまで上昇。古い機器と外部公開された管理画面が狙われた
- 背景には、AIを使った攻撃の拡大がある。AIが変えたのは新しい技ではなく、放置された弱点を探す「規模」と「速度」
- 個人の柱は、「リンクから入らない」「使い回さない」「預ける情報を減らす」の3つ
- 通知・明細の確認と、家のネット機器の更新も、あわせて実践する
漏れることを防げなくても、漏れた後の被害は小さくできます。
まずは今日、使い回しているパスワードを1つ変えるところから始めませんか。




コメントを残す